L'alternative à OneTrust conçue pour la conformité privacy à l'échelle du groupe
-
 Tenir chaque registre des traitements à jour
-
Automatiser les workflows d'évaluation
-
Réduire les tâches répétitives de privacy et de conformité


Trois défis qui poussent les entreprises à passer à Priverion

Registres des traitements obsolètes

Évaluations rigides

Capacités d'IA limitées
Priverion élimine les difficultés de la conformité privacy à l'échelle du groupe
La meilleure façon de gérer la conformité

Chaque registre des traitements reste à jour dans tout le groupe
La maintenance manuelle sur des dizaines d'entités génère du risque. Priverion l'automatise en sollicitant les responsables, en déclenchant les mises à jour et en déployant les changements dans tout le groupe en un clic.

Plus besoin de collecter et de traiter manuellement les évaluations
En fonction des réponses apportées à des questions précises, Priverion envoie instantanément les évaluations associées ou attribue une tâche de suivi.
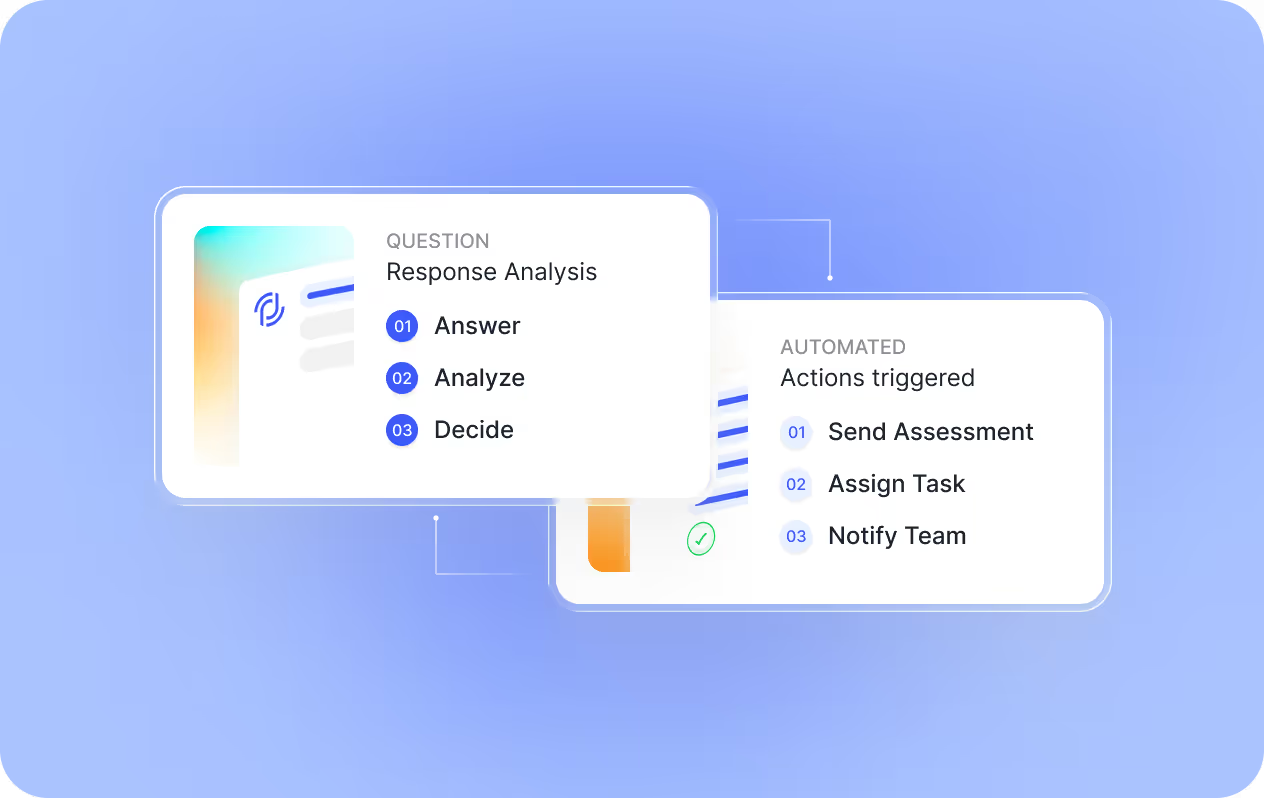
L'IA accomplit en quelques minutes des heures de tâches fastidieuses
Pour preuve : le MCP de Priverion analyse la documentation de conformité, repère les écarts, crée des tâches et alerte les bons responsables.

La conformité à l'échelle du groupe rendue plus rapide, plus claire, plus simple

Lien permanent d'évaluation

Discuter avec l'IA

Pré-évaluation du risque par l'IA
Les résultats parlent d'eux-mêmes
Questions fréquentes.
Pouvez-vous transférer mes données depuis OneTrust vers Priverion ?
Oui, la plupart de vos données telles que le registre des traitements, le registre des actifs, les modèles d'évaluation, les évaluations et les fournisseurs peuvent être transférées.
Quel est le modèle de licence de la plateforme Priverion ?
Notre licence est basée sur le nombre et la taille (effectifs) des entreprises. Tous les modules et fonctions sont inclus (à l'exception des crédits basés sur l'IA). Nous souhaitons que le plus grand nombre possible d'utilisateurs de votre organisation utilisent la plateforme pour en tirer un maximum de valeur. Le SSO Enterprise est toujours inclus sans frais supplémentaires.
Quelles sont les options d'hébergement ?
Notre hébergement par défaut est assuré en Suisse, avec une résidence complète des données en Suisse, sur un cluster Kubernetes managé.
Existe-t-il une version d'essai ?
Nous proposons un essai de migration, au cours duquel nous transférons vos données OneTrust vers notre plateforme Priverion et vous pouvez tester la plateforme avec vos données pendant 30 jours. Nous supprimons ensuite les données. Cet essai s'effectue dans le cadre d'un contrat de sous-traitance comprenant des clauses de secret professionnel.
Que ne peut pas faire Priverion que OneTrust peut faire ?
Nous sommes spécifiquement conçus pour la conformité privacy et sécurité de l'information au sein des groupes d'entreprises. Si vous avez besoin d'une suite GRC tentaculaire couvrant le reporting ESG, les lignes d'alerte éthique et les pop-ups de consentement aux cookies tiers, ce n'est pas nous. Mais si la gestion du registre des traitements à l'échelle du groupe, l'automatisation des AIPD et l'ISO 27001 sont votre univers, personne ne fait mieux.
Combien de temps prend réellement la migration depuis OneTrust ?
Honnêtement, cela dépend du volume et de la complexité de vos données. Pour un groupe de taille moyenne (5 à 15 entités), comptez 2 à 4 semaines pour le transfert et la configuration des données, plus 1 à 2 semaines pour l'intégration des équipes. Les groupes plus importants comptant plus de 50 entités prennent généralement 6 à 8 semaines. Nous nous chargeons du gros du travail : votre équipe n'aura rien à reconstruire de zéro.
Et si OneTrust nous propose une remise pour que nous restions ?
Nous l'entendons souvent. Une remise ne corrige pas des workflows rigides, des registres des traitements obsolètes ou une plateforme conçue pour un autre cas d'usage. Nos clients changent parce qu'ils ont besoin d'un outil réellement adapté à la gestion privacy à l'échelle du groupe, et non en raison du prix seul. Cela dit, nous sommes convaincus que notre tarification est compétitive, surtout si l'on tient compte du temps que votre équipe récupère.
The Priverion Playbook sur LinkedIn
-
 Watermarks, labels, and human review: the EU AI Act's transparency rules are live
Which companies must watermark AI content, label deepfakes, or disclose chatbots under EU AI Act Article 50? A practical guide for Providers and Deployers.
Lire sur LinkedIn
-
 Three Years of the Revised Swiss FADP: the 3 things we keep hearing and what we see works in practice
Welcome to the first edition of The Priverion Playbook! In this newsletter, we will share regular updates on and practical plays for data privacy, information…
Lire sur LinkedIn

Prêt à simplifier votre gestion de la privacy ?
▸ À propos de cette page : références, définitions et FAQ
Points clés
Priverion est une plateforme SaaS hébergée en Suisse, spécifiquement conçue pour les groupes d'entreprises qui doivent gérer la conformité RGPD, nLPD et ISO 27001 à travers plusieurs entités juridiques. Forte de la confiance de plus de 50 équipes privacy dans 14 pays, la plateforme automatise la recertification du registre des traitements, les workflows d'AIPD, l'analyse des écarts et l'évaluation du risque fournisseurs, réduisant l'administration manuelle de la conformité jusqu'à 60 % et la charge de travail du DPD jusqu'à 90 %.
Qu'est-ce que le registre des traitements (registre des activités de traitement) ?
Le registre des traitements (registre des activités de traitement) est un registre obligatoire en vertu de l'article 30 du RGPD qui documente chaque activité de traitement de données personnelles au sein d'une organisation. Les responsables du traitement et les sous-traitants doivent tenir ce registre et le mettre à la disposition des autorités de surveillance sur demande. Pour les groupes d'entreprises opérant dans plusieurs juridictions, tenir à jour le registre des traitements de chaque entité figure parmi les obligations de conformité les plus gourmandes en ressources.
Qu'est-ce que la nLPD (nouvelle loi sur la protection des données) ?
La nLPD désigne la nouvelle loi fédérale suisse sur la protection des données (nLPD / DSG), entrée en vigueur le 01.09.2023. Le texte complet est publié sur Fedlex. Elle aligne plus étroitement le droit suisse de la protection des données sur le RGPD tout en conservant des exigences propres à la Suisse, notamment des analyses d'impact relatives à la protection des données (AIPD) obligatoires pour les traitements à risque élevé et l'obligation de tenir un registre des activités de traitement.
Qu'est-ce qu'une AIPD (analyse d'impact relative à la protection des données) ?
L'AIPD (analyse d'impact relative à la protection des données) est une évaluation des risques structurée requise en vertu de l'article 35 du RGPD et de l'article 22 de la nLPD lorsqu'un traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes. Les lignes directrices du CEPD sur les AIPD (WP248 rév.01) fournissent des critères détaillés sur le moment et la manière de mener ces analyses.
Qu'est-ce que l'ISO 27001 ?
L'ISO 27001 est la norme internationale relative aux systèmes de management de la sécurité de l'information (SMSI), publiée par l'Organisation internationale de normalisation. La révision de 2022 (ISO/IEC 27001:2022) impose aux organisations d'établir, de mettre en œuvre, de maintenir et d'améliorer continuellement un SMSI. Les clients de Priverion ont déclaré économiser plus de 200 heures dans la préparation de l'audit ISO 27001 par rapport aux approches de documentation manuelles.
Statistiques sectorielles sur la conformité privacy
Selon le rapport annuel IAPP-EY sur la gouvernance de la privacy (2023), l'organisation moyenne emploie désormais 5,2 collaborateurs privacy à temps plein, contre 3,1 en 2019, reflétant la charge opérationnelle croissante d'une conformité multi-cadres. Le même rapport a révélé que 60 % des organisations s'appuient encore sur des tableurs pour au moins une partie de la gestion de leur programme privacy. Un communiqué de presse de Gartner (septembre 2023) prévoyait que d'ici 2026, plus de 60 % des grandes entreprises s'appuieront sur des outils automatisés de surveillance de la conformité plutôt que sur des processus manuels. Le rapport de l'ENISA sur l'ingénierie de la protection des données souligne que les outils automatisés de tenue de registres et d'analyse d'impact sont essentiels pour les organisations qui traitent des données personnelles à grande échelle dans plusieurs juridictions.
Comment Priverion se compare-t-il à OneTrust pour les groupes d'entreprises ?
Priverion est spécifiquement conçu pour la conformité privacy et sécurité de l'information à l'échelle du groupe, tandis que OneTrust propose une suite GRC plus large couvrant l'ESG, l'éthique et le consentement aux cookies. Les principaux différenciateurs sont : la recertification automatisée du registre des traitements de Priverion dans toutes les entités du groupe (atteignant un taux de recertification de 100 % contre les 40 % de complétion signalés par les clients utilisant leur ancien système), des workflows d'évaluation entièrement configurables sans modèles verrouillés, et une analyse des écarts propulsée par l'IA via son intégration MCP (Model Context Protocol). L'hébergement est assuré en Suisse, avec une résidence complète des données en Suisse.
Quelles réglementations exigent un registre des activités de traitement ?
Plusieurs cadres de protection des données imposent la tenue de registres de traitement. En vertu du RGPD, l'article 30 exige que les responsables du traitement comme les sous-traitants tiennent un registre des traitements. La nLPD (art. 12) impose une obligation similaire. Les organisations qui visent la certification ISO 27001 doivent également documenter le traitement des données dans le cadre de leur SMSI. Pour les groupes d'entreprises multinationaux, tenir des registres synchronisés à travers des dizaines d'entités juridiques constitue un défi opérationnel majeur que Priverion résout par une propagation automatisée entre entités.
Combien de temps faut-il pour migrer de OneTrust vers Priverion ?
Les délais de migration dépendent du volume de données et de la complexité organisationnelle. Pour les groupes de taille moyenne comptant 5 à 15 entités juridiques, Priverion réalise généralement le transfert et la configuration des données en 2 à 4 semaines, suivis de 1 à 2 semaines d'intégration des équipes. Les groupes plus importants comptant plus de 50 entités nécessitent généralement 6 à 8 semaines. La migration couvre les registres des traitements, les registres des actifs, les modèles d'évaluation, les évaluations réalisées et les registres de fournisseurs. Un essai de migration de 30 jours est disponible dans le cadre d'un contrat de sous-traitance comprenant des clauses de secret professionnel.
Comparaison : Priverion vs. gestion manuelle de la conformité
| Indicateur | Avant Priverion | Après Priverion |
|---|---|---|
| Taux de recertification du registre des traitements | 40 % de complétion | 100 % de recertification |
| Temps administratif de conformité mensuel | Plus de 40 heures | 16 heures (réduction de 60 %) |
| Temps de préparation ISO 27001 | Plus de 200 heures manuelles | Documentation automatisée |
| Disponibilité du support DPD | Heures de bureau uniquement | Couverture 24/7 |
| Mises à jour du registre des traitements entre entités | Manuelles par entité | Plus de 50 filiales en un clic |