L'alternativa a OneTrust pensata per la conformità privacy a livello di gruppo
-
 Mantenere ogni registro dei trattamenti aggiornato
-
Automatizzare i flussi di lavoro di assessment
-
Ridurre le attività ripetitive di privacy & conformità


Tre sfide che spingono le aziende a passare a Priverion

Registri dei trattamenti obsoleti

Assessment rigidi

Capacità IA limitate
Priverion elimina le difficoltà della conformità privacy a livello di gruppo
Il modo migliore per gestire la conformità

Ogni registro dei trattamenti resta aggiornato in tutto il gruppo
La gestione manuale di decine di entità genera rischi. Priverion la automatizza interpellando i responsabili, sollecitando gli aggiornamenti e propagando le modifiche all'intero gruppo con un solo clic.

Non serve raccogliere e gestire manualmente gli assessment
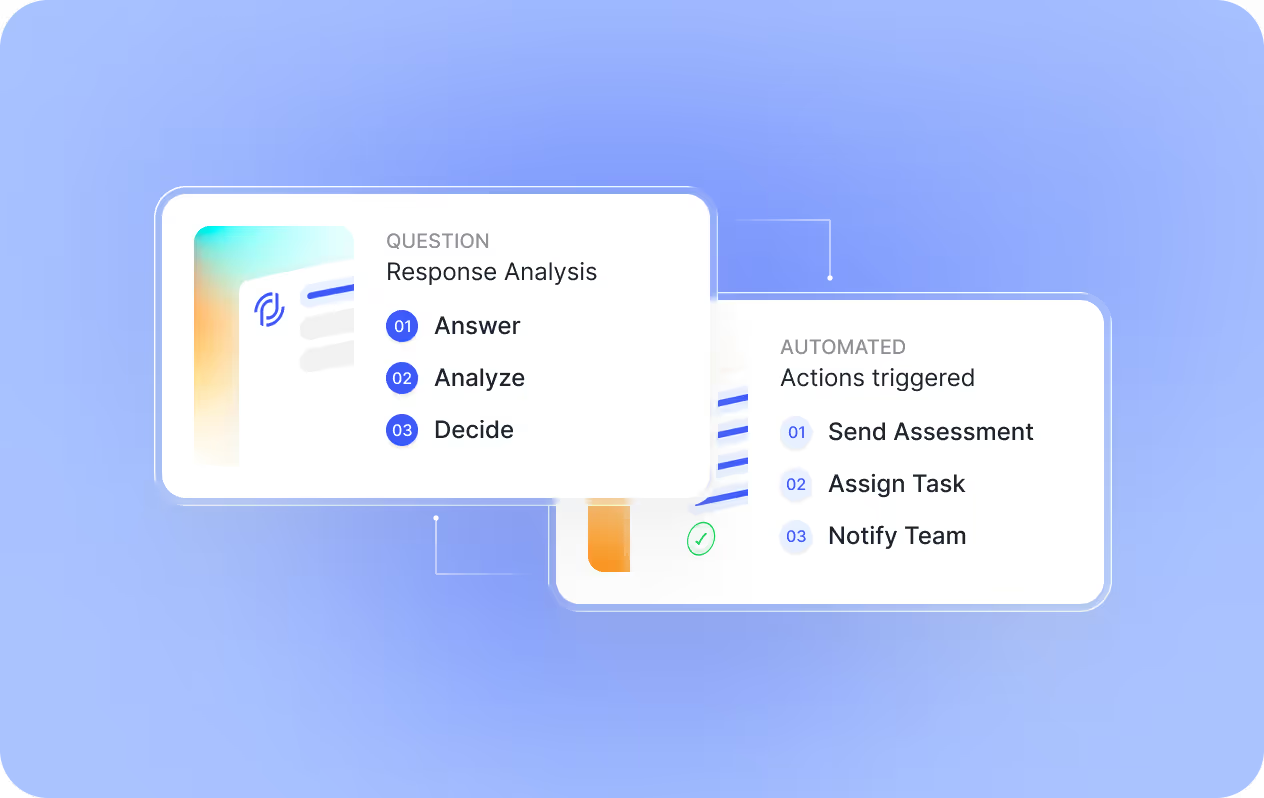
In base a come vengono risposte specifiche domande, Priverion invia istantaneamente gli assessment correlati o assegna un'attività di follow-up.
L'IA svolge ore di lavoro ripetitivo in pochi minuti
Un esempio concreto: l'MCP di Priverion analizza la documentazione di conformità, individua le lacune, crea le attività e avvisa i responsabili giusti.

Conformità a livello di gruppo più rapida, chiara e semplice

Permalink dell'assessment

Chatta con l'IA

Pre-valutazione del rischio tramite IA
I risultati parlano più forte
Domande frequenti.
Potete trasferire i miei dati da OneTrust a Priverion?
Sì, la maggior parte dei tuoi dati, come ROPA, registro degli asset, modelli di assessment, assessment e fornitori, può essere trasferita.
Qual è il modello di licenza della piattaforma Priverion?
La nostra licenza si basa sul numero e sulle dimensioni (dipendenti) delle aziende. Tutti i moduli e le funzioni sono inclusi (eccetto i crediti basati sull'IA). Vogliamo che il maggior numero possibile di utenti della tua organizzazione utilizzi la piattaforma per trarne il massimo valore. L'Enterprise SSO è sempre incluso senza costi aggiuntivi.
Quali sono le opzioni di hosting?
L'hosting predefinito è fornito in Svizzera, con piena residenza dei dati in Svizzera, su un cluster Kubernetes gestito.
Esiste una versione di prova?
Offriamo una prova di migrazione, in cui trasferiamo i tuoi dati OneTrust sulla nostra piattaforma Priverion e puoi provare la piattaforma con i tuoi dati per 30 giorni. Successivamente eliminiamo i dati. Questa prova è disciplinata da un accordo sul trattamento dei dati che include clausole di segreto professionale.
Cosa non può fare Priverion che OneTrust può fare?
Siamo realizzati su misura per la conformità privacy e InfoSec nei gruppi aziendali. Se hai bisogno di una vasta suite GRC che copra il reporting ESG, le linee etiche e i pop-up di consenso ai cookie di terze parti, non siamo ciò che cerchi. Ma se la gestione del ROPA a livello di gruppo, l'automazione delle DPIA e l'ISO 27001 sono il tuo mondo, nessuno lo fa meglio di noi.
Quanto tempo richiede effettivamente la migrazione da OneTrust?
Onestamente, dipende dal volume e dalla complessità dei tuoi dati. Per un gruppo di medie dimensioni (5–15 entità), prevedi 2–4 settimane per il trasferimento dei dati e la configurazione, più 1–2 settimane per l'onboarding del team. I gruppi più grandi con oltre 50 entità richiedono in genere 6–8 settimane. Ci occupiamo noi del lavoro più impegnativo, così il tuo team non dovrà ricostruire nulla da zero.
E se OneTrust ci offrisse uno sconto per restare?
Lo sentiamo dire spesso. Uno sconto non risolve flussi di lavoro rigidi, ROPA obsoleti o una piattaforma costruita per un altro caso d'uso. I nostri clienti cambiano perché hanno bisogno di uno strumento che funzioni davvero per la gestione della privacy a livello di gruppo, non solo per il prezzo. Detto questo, siamo certi che il nostro prezzo sia competitivo, soprattutto considerando il tempo che il tuo team recupera.
The Priverion Playbook su LinkedIn
-
 Watermarks, labels, and human review: the EU AI Act's transparency rules are live
Which companies must watermark AI content, label deepfakes, or disclose chatbots under EU AI Act Article 50? A practical guide for Providers and Deployers.
Leggi su LinkedIn
-
 Three Years of the Revised Swiss FADP: the 3 things we keep hearing and what we see works in practice
Welcome to the first edition of The Priverion Playbook! In this newsletter, we will share regular updates on and practical plays for data privacy, information…
Leggi su LinkedIn

Pronto a semplificare la gestione della tua privacy?
▸ Informazioni su questa pagina: riferimenti, definizioni e FAQ
Punti chiave
Priverion è una piattaforma SaaS ospitata in Svizzera, realizzata su misura per i gruppi aziendali che devono gestire la conformità GDPR, nLPD svizzera e ISO 27001 su più entità giuridiche. Scelta da oltre 50 team privacy in 14 paesi, la piattaforma automatizza la ricertificazione del ROPA, i flussi di lavoro DPIA, la gap analysis e le valutazioni del rischio fornitori, riducendo l'amministrazione manuale della conformità fino al 60% e il carico di lavoro del RPD fino al 90%.
Che cos'è il ROPA (registro delle attività di trattamento)?
ROPA (registro delle attività di trattamento) è un registro obbligatorio ai sensi dell'articolo 30 del GDPR che documenta ogni attività di trattamento di dati personali all'interno di un'organizzazione. I titolari del trattamento e i responsabili del trattamento devono tenere questo registro e renderlo disponibile alle autorità di controllo su richiesta. Per i gruppi aziendali che operano in più giurisdizioni, mantenere aggiornato il ROPA di ogni entità è uno degli obblighi di conformità che richiede più risorse.
Che cos'è la nLPD svizzera (legge federale sulla protezione dei dati)?
nLPD svizzera indica la riveduta legge federale svizzera sulla protezione dei dati (nLPD / revDSG), entrata in vigore il 1° settembre 2023. Il testo integrale è pubblicato su Fedlex. Allinea maggiormente il diritto svizzero in materia di protezione dei dati al GDPR, mantenendo al contempo requisiti specificamente svizzeri, tra cui le valutazioni d'impatto sulla protezione dei dati (DPIA) obbligatorie per i trattamenti ad alto rischio e l'obbligo di tenere un registro delle attività di trattamento.
Che cos'è una DPIA (valutazione d'impatto sulla protezione dei dati)?
DPIA (valutazione d'impatto sulla protezione dei dati) è una valutazione strutturata del rischio richiesta ai sensi dell'articolo 35 del GDPR e dell'articolo 22 della nLPD svizzera ogniqualvolta un trattamento possa comportare un rischio elevato per i diritti e le libertà delle persone fisiche. Le Linee guida dell'EDPB sulle DPIA (WP248 rev.01) forniscono criteri dettagliati su quando e come condurre queste valutazioni.
Che cos'è l'ISO 27001?
ISO 27001 è lo standard internazionale per i sistemi di gestione della sicurezza delle informazioni (ISMS), pubblicato dall'Organizzazione internazionale per la normazione. La revisione del 2022 (ISO/IEC 27001:2022) richiede alle organizzazioni di stabilire, attuare, mantenere e migliorare continuamente un ISMS. I clienti Priverion hanno dichiarato di aver risparmiato oltre 200 ore nella preparazione dell'audit ISO 27001 rispetto agli approcci di documentazione manuale.
Statistiche di settore sulla conformità privacy
Secondo l'IAPP-EY Annual Privacy Governance Report (2023), l'organizzazione media impiega oggi 5,2 addetti privacy a tempo pieno, rispetto a 3,1 nel 2019, a riflesso del crescente onere operativo della conformità multi-framework. Lo stesso report ha rilevato che il 60% delle organizzazioni si affida ancora ai fogli di calcolo per almeno una parte della gestione del proprio programma privacy. Un comunicato stampa di Gartner (settembre 2023) prevedeva che entro il 2026 oltre il 60% delle grandi imprese si affiderà a strumenti automatizzati di monitoraggio della conformità anziché a processi manuali. Il report ENISA Data Protection Engineering sottolinea che gli strumenti automatizzati di tenuta dei registri e di valutazione d'impatto sono essenziali per le organizzazioni che trattano dati personali su larga scala in più giurisdizioni.
Come si confronta Priverion con OneTrust per i gruppi aziendali?
Priverion è realizzato su misura per la conformità privacy e InfoSec a livello di gruppo, mentre OneTrust offre una suite GRC più ampia che copre ESG, etica e consenso ai cookie. I principali elementi distintivi includono: la ricertificazione automatica del ROPA di Priverion su tutte le entità del gruppo (con tassi di ricertificazione del 100% rispetto al 40% di completamento riportato dai clienti che usavano il sistema precedente), flussi di lavoro di assessment completamente configurabili senza modelli bloccati e gap analysis basata sull'IA tramite l'integrazione MCP (Model Context Protocol). L'hosting avviene in Svizzera, con piena residenza dei dati in Svizzera.
Quali normative richiedono un registro delle attività di trattamento?
Diversi framework di protezione dei dati impongono la tenuta dei registri dei trattamenti. Ai sensi del GDPR, l'articolo 30 richiede sia ai titolari del trattamento sia ai responsabili del trattamento di tenere un ROPA. La nLPD svizzera (art. 12) impone un obbligo analogo. Le organizzazioni che perseguono la certificazione ISO 27001 devono inoltre documentare il trattamento dei dati come parte del proprio ISMS. Per i gruppi aziendali multinazionali, mantenere registri sincronizzati su decine di entità giuridiche rappresenta una sfida operativa significativa che Priverion affronta tramite la propagazione automatica tra le entità.
Quanto tempo serve per migrare da OneTrust a Priverion?
I tempi di migrazione dipendono dal volume di dati e dalla complessità organizzativa. Per i gruppi di medie dimensioni con 5-15 entità giuridiche, Priverion completa in genere il trasferimento dei dati e la configurazione in 2-4 settimane, seguiti da 1-2 settimane di onboarding del team. I gruppi più grandi con oltre 50 entità richiedono generalmente 6-8 settimane. La migrazione copre ROPA, registri degli asset, modelli di assessment, assessment completati e record dei fornitori. È disponibile una prova di migrazione di 30 giorni disciplinata da un accordo sul trattamento dei dati con clausole di segreto professionale.
Confronto: Priverion vs. gestione manuale della conformità
| Metrica | Prima di Priverion | Dopo Priverion |
|---|---|---|
| Tasso di ricertificazione del ROPA | 40% di completamento | 100% di ricertificazione |
| Tempo amministrativo mensile di conformità | Oltre 40 ore | 16 ore (riduzione del 60%) |
| Tempo di preparazione ISO 27001 | Oltre 200 ore manuali | Documentazione automatizzata |
| Copertura del rischio fornitori | Solo fornitori critici | 100% di copertura dei fornitori |
| Disponibilità del supporto RPD | Solo orario d'ufficio | Copertura 24/7 |
| Aggiornamenti del ROPA tra le entità | Manuali per ogni entità | Oltre 50 filiali con un clic |