La alternativa a OneTrust diseñada para el cumplimiento de la privacidad en todo el grupo
-
 Mantener actualizado cada registro de tratamientos
-
Automatizar los flujos de trabajo de evaluación
-
Reducir las tareas repetitivas de privacidad y cumplimiento


Tres retos que obligan a las empresas a cambiar a Priverion

Registros de tratamientos obsoletos

Evaluaciones rígidas

Capacidades de IA limitadas
Priverion elimina las complicaciones del cumplimiento de la privacidad en todo el grupo
La mejor forma de gestionar el cumplimiento

Cada registro de tratamientos se mantiene al día en todo el grupo
El mantenimiento manual en decenas de entidades genera riesgo. Priverion lo automatiza consultando a los responsables, solicitando las actualizaciones y propagando los cambios por todo el grupo con un solo clic.

No es necesario recopilar y actuar manualmente sobre las evaluaciones
En función de cómo se respondan determinadas preguntas, Priverion envía al instante las evaluaciones relacionadas o asigna una tarea de seguimiento.
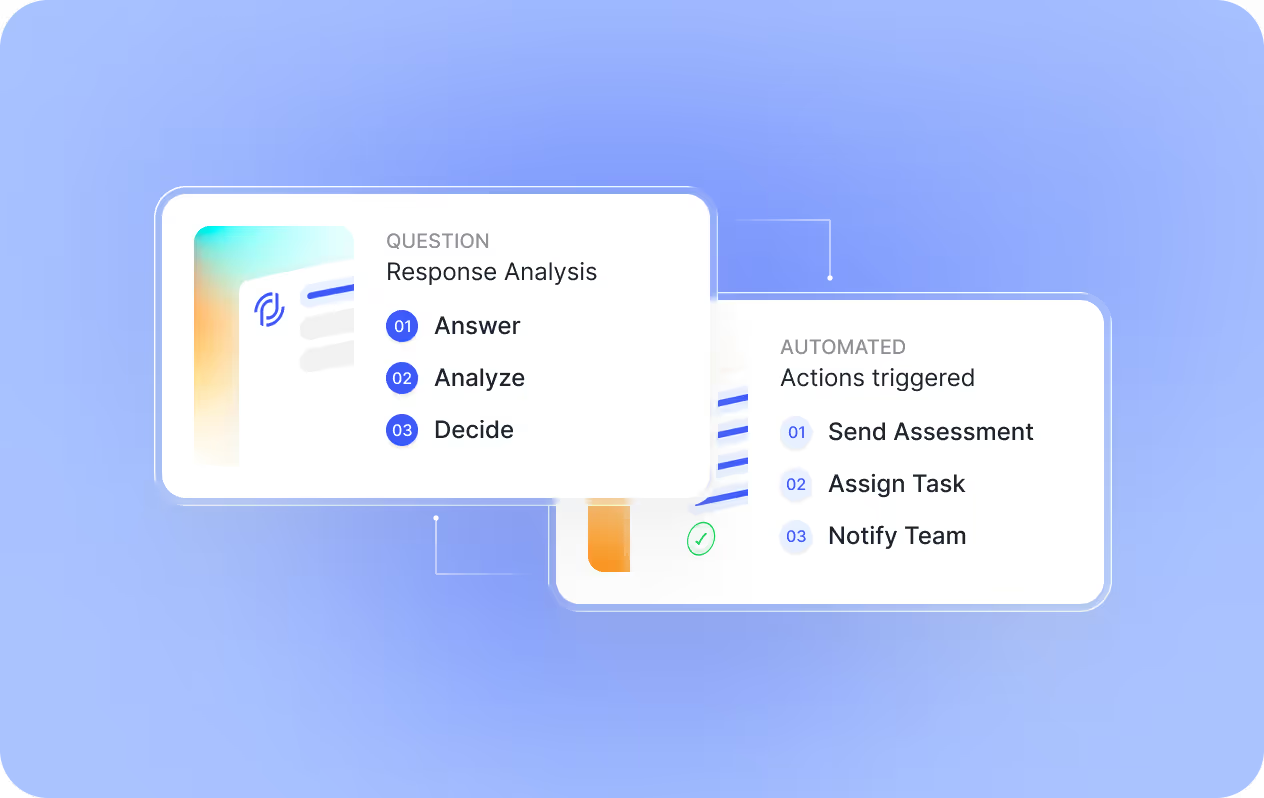
La IA realiza en minutos horas de trabajo rutinario
Un buen ejemplo: el MCP de Priverion analiza la documentación de cumplimiento, detecta carencias, crea tareas y avisa a los responsables adecuados.

Cumplimiento de todo el grupo más rápido, claro y sencillo

Enlace permanente de evaluación

Chat con IA

Preevaluación de riesgos mediante IA
Los resultados hablan por sí solos
Preguntas frecuentes.
¿Pueden transferir mis datos de OneTrust a Priverion?
Sí, la mayor parte de sus datos, como el registro de tratamientos, el inventario de activos, las plantillas de evaluación, las evaluaciones y los proveedores, pueden transferirse.
¿Cuál es el modelo de licencia de la plataforma Priverion?
Nuestra licencia se basa en el número y el tamaño (empleados) de las empresas. Todos los módulos y funciones están incluidos (salvo los créditos basados en IA). Queremos que el mayor número posible de usuarios de su organización utilice la plataforma para obtener el máximo valor. El SSO empresarial siempre está incluido sin coste adicional.
¿Cuáles son las opciones de alojamiento?
Nuestro alojamiento por defecto se proporciona en Suiza, con plena residencia de datos en Suiza, en un clúster de Kubernetes gestionado.
¿Existe una versión de prueba?
Ofrecemos una prueba de migración en la que transferimos sus datos de OneTrust a nuestra plataforma Priverion y usted puede probar la plataforma con sus datos durante 30 días. Después eliminamos los datos. Esta prueba se realiza al amparo de un contrato de encargo de tratamiento que incluye cláusulas de secreto profesional.
¿Qué no puede hacer Priverion que sí pueda hacer OneTrust?
Estamos diseñados específicamente para el cumplimiento en privacidad y seguridad de la información en grupos empresariales. Si necesita una extensa suite de GRC que cubra los informes de ESG, las líneas éticas y las ventanas emergentes de consentimiento de cookies de terceros, no somos lo que busca. Pero si la gestión del registro de tratamientos de todo el grupo, la automatización de las EIPD y la ISO 27001 son su mundo, nadie lo hace mejor.
¿Cuánto se tarda realmente en migrar de OneTrust?
Sinceramente, depende del volumen y la complejidad de sus datos. Para un grupo de tamaño medio (5–15 entidades), cuente con 2–4 semanas para la transferencia y configuración de los datos, más 1–2 semanas para la incorporación del equipo. Los grupos más grandes, con más de 50 entidades, suelen tardar de 6 a 8 semanas. Nosotros nos encargamos del trabajo pesado, así que su equipo no tendrá que reconstruir nada desde cero.
¿Y si OneTrust nos ofrece un descuento para quedarnos?
Esto lo oímos a menudo. Un descuento no soluciona los flujos de trabajo rígidos, los registros de tratamientos obsoletos ni una plataforma diseñada para un caso de uso distinto. Nuestros clientes cambian porque necesitan una herramienta que de verdad funcione para la gestión de la privacidad de todo el grupo, no solo por el precio. Dicho esto, confiamos en que nuestros precios son competitivos, sobre todo si se tiene en cuenta el tiempo que su equipo recupera.
The Priverion Playbook en LinkedIn
-
 Watermarks, labels, and human review: the EU AI Act's transparency rules are live
Which companies must watermark AI content, label deepfakes, or disclose chatbots under EU AI Act Article 50? A practical guide for Providers and Deployers.
Leer en LinkedIn
-
 Three Years of the Revised Swiss FADP: the 3 things we keep hearing and what we see works in practice
Welcome to the first edition of The Priverion Playbook! In this newsletter, we will share regular updates on and practical plays for data privacy, information…
Leer en LinkedIn

¿Listo para simplificar su gestión de la privacidad?
▸ Acerca de esta página: referencias, definiciones y preguntas frecuentes
Puntos clave
Priverion es una plataforma SaaS alojada en Suiza, diseñada específicamente para grupos empresariales que necesitan gestionar el cumplimiento del RGPD, la LPD suiza y la ISO 27001 en varias entidades jurídicas. Con la confianza de más de 50 equipos de privacidad en 14 países, la plataforma automatiza la recertificación del registro de tratamientos, los flujos de trabajo de las EIPD, el análisis de carencias y las evaluaciones del riesgo de proveedores, reduciendo la administración manual del cumplimiento hasta en un 60 % y la carga de trabajo del DPD hasta en un 90 %.
¿Qué es el registro de tratamientos (registro de actividades de tratamiento)?
El registro de tratamientos (registro de actividades de tratamiento) es un registro obligatorio en virtud del artículo 30 del RGPD que documenta cada actividad de tratamiento de datos personales dentro de una organización. Los responsables y encargados del tratamiento deben mantener este registro y ponerlo a disposición de las autoridades de control cuando lo soliciten. Para los grupos empresariales que operan en varias jurisdicciones, mantener al día el registro de tratamientos de cada entidad es una de las obligaciones de cumplimiento que más recursos consume.
¿Qué es la LPD suiza (Ley Federal de Protección de Datos)?
La LPD suiza hace referencia a la Ley Federal Suiza de Protección de Datos revisada (nFADP / revDSG), que entró en vigor el 1 de septiembre de 2023. El texto completo está publicado en Fedlex. Alinea la legislación suiza de protección de datos más estrechamente con el RGPD, manteniendo a la vez requisitos específicos suizos, entre ellos las evaluaciones de impacto relativas a la protección de datos (EIPD) obligatorias para los tratamientos de alto riesgo y el deber de mantener un registro de actividades de tratamiento.
¿Qué es una EIPD (evaluación de impacto relativa a la protección de datos)?
La EIPD (evaluación de impacto relativa a la protección de datos) es una evaluación de riesgos estructurada exigida en virtud del artículo 35 del RGPD y del artículo 22 de la LPD suiza siempre que sea probable que un tratamiento entrañe un alto riesgo para los derechos y libertades de las personas. Las Directrices del CEPD sobre las EIPD (WP248 rev.01) ofrecen criterios detallados sobre cuándo y cómo realizar estas evaluaciones.
¿Qué es la ISO 27001?
La ISO 27001 es la norma internacional para los sistemas de gestión de la seguridad de la información (SGSI), publicada por la Organización Internacional de Normalización. La revisión de 2022 (ISO/IEC 27001:2022) exige a las organizaciones establecer, implementar, mantener y mejorar continuamente un SGSI. Los clientes de Priverion han informado de un ahorro de más de 200 horas en la preparación de auditorías de la ISO 27001 frente a los enfoques de documentación manual.
Estadísticas del sector sobre el cumplimiento de la privacidad
Según el Informe anual IAPP-EY sobre la gobernanza de la privacidad (2023), la organización media emplea ahora a 5,2 profesionales de privacidad a tiempo completo, frente a los 3,1 de 2019, lo que refleja la creciente carga operativa del cumplimiento multimarco. El mismo informe constató que el 60 % de las organizaciones todavía depende de hojas de cálculo para al menos una parte de la gestión de su programa de privacidad. Un comunicado de prensa de Gartner (septiembre de 2023) proyectó que, para 2026, más del 60 % de las grandes empresas dependerá de herramientas de supervisión automatizada del cumplimiento en lugar de procesos manuales. El informe de ENISA sobre ingeniería de protección de datos subraya que las herramientas automatizadas de registro y de evaluación de impacto son esenciales para las organizaciones que tratan datos personales a gran escala en varias jurisdicciones.
¿Cómo se compara Priverion con OneTrust para los grupos empresariales?
Priverion está diseñada específicamente para el cumplimiento en privacidad y seguridad de la información de todo el grupo, mientras que OneTrust ofrece una suite de GRC más amplia que abarca el ESG, la ética y el consentimiento de cookies. Entre los factores diferenciadores clave se encuentran: la recertificación automatizada del registro de tratamientos de Priverion en todas las entidades del grupo (que alcanza tasas de recertificación del 100 % frente al 40 % de finalización comunicado por los clientes que usaban su sistema anterior), unos flujos de trabajo de evaluación totalmente configurables y sin plantillas bloqueadas, y un análisis de carencias impulsado por IA a través de su integración MCP (Model Context Protocol). El alojamiento se realiza en Suiza, con plena residencia de datos en Suiza.
¿Qué normativas exigen un registro de actividades de tratamiento?
Múltiples marcos de protección de datos exigen mantener registros de tratamiento. En el RGPD, el artículo 30 exige tanto a los responsables como a los encargados del tratamiento mantener un registro de tratamientos. La LPD suiza (art. 12) impone una obligación similar. Las organizaciones que persiguen la certificación ISO 27001 también deben documentar el tratamiento de datos como parte de su SGSI. Para los grupos empresariales multinacionales, mantener registros sincronizados en decenas de entidades jurídicas es un reto operativo considerable que Priverion aborda mediante la propagación automatizada entre entidades.
¿Cuánto se tarda en migrar de OneTrust a Priverion?
Los plazos de migración dependen del volumen de datos y de la complejidad de la organización. Para los grupos de tamaño medio con entre 5 y 15 entidades jurídicas, Priverion suele completar la transferencia y configuración de los datos en 2 a 4 semanas, seguidas de 1 a 2 semanas de incorporación del equipo. Los grupos más grandes, con más de 50 entidades, suelen requerir de 6 a 8 semanas. La migración abarca los registros de tratamientos, los inventarios de activos, las plantillas de evaluación, las evaluaciones completadas y los registros de proveedores. Hay disponible una prueba de migración de 30 días al amparo de un contrato de encargo de tratamiento con cláusulas de secreto profesional.
Comparativa: Priverion frente a la gestión manual del cumplimiento
| Métrica | Antes de Priverion | Después de Priverion |
|---|---|---|
| Tasa de recertificación del registro de tratamientos | 40 % de finalización | 100 % de recertificación |
| Tiempo mensual de administración del cumplimiento | Más de 40 horas | 16 horas (reducción del 60 %) |
| Tiempo de preparación de la ISO 27001 | Más de 200 horas manuales | Documentación automatizada |
| Cobertura del riesgo de proveedores | Solo proveedores críticos | 100 % de cobertura de proveedores |
| Disponibilidad del soporte del DPD | Solo en horario laboral | Cobertura 24/7 |
| Actualizaciones del registro de tratamientos entre entidades | Manual por cada entidad | Más de 50 filiales con un clic |