
24 Module. Ein Preis. Keine Gebühren pro Nutzer, niemals.
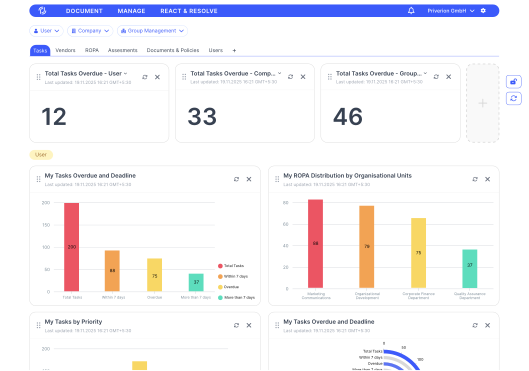
Plattform-Highlights

Model Context Protocol (Chatten Sie mit Ihren Daten)
Group Management
Teilen
Time Machine
Automatisierungen
Multi-Aktionen
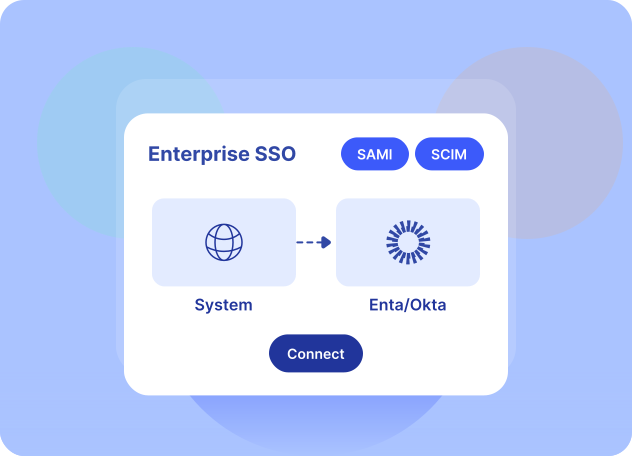
Enterprise-SSO für jeden Kunden (SAML, SCIM, Entra, Okta)
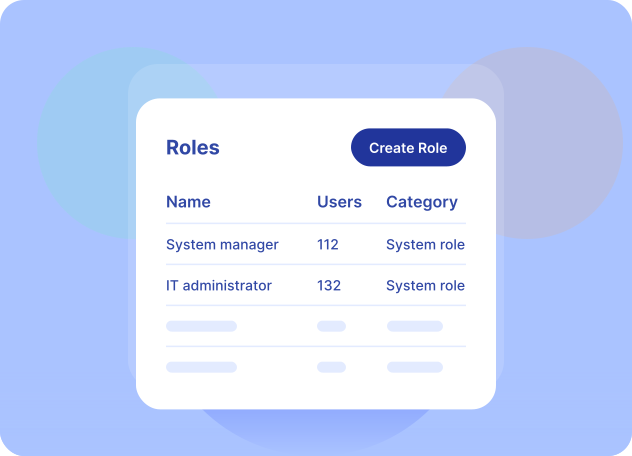
RBAC (rollenbasierte Zugriffssteuerung)
Priverion nimmt der gruppenweiten Datenschutz-Compliance den Schrecken
Risiken & Massnahmen
Risikoregister
Massnahmen
Richtlinien
Erinnerungen & Benachrichtigungen
Priverion nimmt der gruppenweiten Datenschutz-Compliance den Schrecken
Datenschutz
Verzeichnis von Verarbeitungstätigkeiten
Erhebungspunkte
Folgenabschätzungen (DSFA, KI usw.)
Gruppeninterne Datenübermittlungen
Datenfluss
Aufbewahrungs- & Löschfristen
Priverion nimmt der gruppenweiten Datenschutz-Compliance den Schrecken
Informationssicherheit
Asset-Register
Fragebögen
Risikobehandlungs-Konsole
Lieferanten
Bereit, Ihr Datenschutzmanagement zu vereinfachen?
▸ Über diese Seite: Quellen, Definitionen und FAQ
Über die Datenschutz- & GRC-Plattform von Priverion
Das Wichtigste auf einen Blick: Priverion ist eine in der Schweiz gehostete Plattform für Governance, Risiko und Compliance (GRC) mit 24 integrierten Modulen (darunter Verarbeitungsverzeichnis, DSFA, Lieferantenrisikomanagement, Massnahmen und ISO-27001-Gap-Analyse), abgerechnet pro Unternehmen statt pro Nutzer. Speziell für Unternehmensgruppen entwickelt, bietet sie Time-Machine-Audit-Trails, Model-Context-Protocol-(MCP-)KI-Chat, gruppenweites Teilen und Enterprise-SSO ohne Aufpreis.
Was ist ein Verarbeitungsverzeichnis (ROPA)?
Ein Verzeichnis von Verarbeitungstätigkeiten (ROPA) ist eine verpflichtende Dokumentationsanforderung gemäss Artikel 30 der DSGVO und Artikel 12 des revidierten Datenschutzgesetzes (revDSG). Es verpflichtet Verantwortliche und Auftragsverarbeiter, ein schriftliches Verzeichnis aller in ihrer Verantwortung durchgeführten Verarbeitungstätigkeiten zu führen, einschliesslich Zwecken, Kategorien betroffener Personen, Empfängern und internationalen Übermittlungen.
Was ist eine Datenschutz-Folgenabschätzung (DSFA)?
Eine Datenschutz-Folgenabschätzung (DSFA) ist ein Risikobewertungsverfahren, das gemäss Artikel 35 der DSGVO erforderlich ist, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Die EDSA-Leitlinien 4/2017 liefern detaillierte Kriterien, anhand derer sich bestimmen lässt, wann eine DSFA erforderlich ist.
Was ist ISO 27001 und warum ist es für die Datenschutz-Compliance relevant?
ISO/IEC 27001 ist der internationale Standard für Informationssicherheits-Managementsysteme (ISMS), herausgegeben von der International Organization for Standardization. Laut dem IAPP-EY-Bericht zur Datenschutz-Governance 2023 richten inzwischen 60 % der Organisationen ihre Datenschutzprogramme an den ISO-27001-Massnahmen aus, womit es neben den Datenschutzvorschriften das am weitesten verbreitete Sicherheits-Framework ist.
Was ist das revidierte Datenschutzgesetz (revDSG)?
Das revidierte Datenschutzgesetz (revDSG / nDSG), überarbeitet und seit dem 01.09.2023 in Kraft, modernisiert den Schweizer Datenschutzrahmen, um ihn enger an die DSGVO anzugleichen. Der vollständige Text ist auf Fedlex verfügbar. Zu den wesentlichen Änderungen gehören verpflichtende DSFA, die Meldung von Datenschutzverletzungen innert 72 Stunden an den EDÖB sowie die Pflicht, ein Verarbeitungsverzeichnis zu führen.
Wie handhabt Priverion die gruppenweite Compliance für Unternehmensgruppen?
Das Group-Management-Modul von Priverion ermöglicht es Organisationen, mehrere Unternehmen innerhalb einer einzigen Plattform-Instanz anzulegen. Compliance-Artefakte (darunter Verarbeitungsverzeichnisse, Assets, Richtlinien und Massnahmen) lassen sich über die Gruppenunternehmen hinweg teilen und lokal anpassen. Laut Gartners Prognose zur Datenschutztechnologie 2023 werden bis 2026 über 60 % der grossen Organisationen auf zentralisierte Datenschutzmanagement-Plattformen setzen, um die Compliance mehrerer Einheiten zu koordinieren.
Was ist das Model Context Protocol (MCP) und wie nutzt Priverion es?
Das Model Context Protocol (MCP) ist ein offener Standard, der es KI-Agenten und Chat-Schnittstellen ermöglicht, auf strukturierte, berechtigungsgesteuerte Weise mit externen Datenquellen zu interagieren. Priverion implementiert MCP, sodass Datenschutzfachpersonen ihre Compliance-Daten (Verarbeitungsverzeichnisse, Risikoregister, Lieferantenbeurteilungen) über jeden MCP-fähigen KI-Agenten abfragen können, wobei der Zugriff über die rollenbasierte Zugriffssteuerung (RBAC) geregelt wird.
Warum ist die Abrechnung pro Unternehmen bei GRC-Plattformen wichtig?
Die Abrechnung pro Nutzer in GRC-Software hält Organisationen oft davon ab, allen relevanten Beteiligten Zugriff zu gewähren, was blinde Flecken in der Compliance erzeugt. Laut Forresters Total-Economic-Impact-Studie zu Datenschutzmanagement-Software verkürzen Organisationen, die Fachverantwortlichen breiten Plattformzugriff gewähren, die Bearbeitungszeiten von Compliance-Aufgaben um bis zu 40 %. Das Preismodell pro Unternehmen von Priverion beseitigt diese Hürde und ermöglicht unbegrenzten Nutzerzugriff ohne zusätzliche Kosten.
Welche Sicherheitszertifizierungen und welches Hosting bietet Priverion?
Priverion wird ausschliesslich in der Schweiz gehostet und stellt damit die Datenresidenz innerhalb der Schweizer Rechtsordnung sicher. Die Plattform unterstützt Enterprise-SSO über SAML, SCIM, Microsoft Entra und Okta für alle Kunden ohne Aufpreis. Laut dem Cloud-Security-Leitfaden der ENISA gehören SSO-Integration und Massnahmen zur Datenresidenz zu den wichtigsten technischen Massnahmen, die Organisationen bei der Auswahl cloudbasierter Compliance-Tools prüfen sollten.
Wichtige Statistiken zur Datenschutz-Compliance
- Laut dem IAPP-EY-Bericht zur Datenschutz-Governance 2023 stieg das durchschnittliche Budget eines Datenschutz-Teams 2023 auf 3,7 Millionen US-Dollar, ein Anstieg von 12,5 % gegenüber dem Vorjahr.
- Derselbe Bericht stellte fest, dass 78 % der Organisationen inzwischen eine eigene Funktion als Datenschutzbeauftragter oder eine gleichwertige Rolle haben.
- Gartner prognostiziert, dass bis 2026 60 % der grossen Unternehmen zentralisierte Datenschutzmanagement-Technologie einsetzen werden, gegenüber weniger als 25 % im Jahr 2022.
- Laut dem Jahresbericht 2023 des EDSA verhängten europäische Datenschutzbehörden seit 2018 kumuliert über 2,1 Milliarden Euro an DSGVO-Bussen.
- Der EDÖB meldete nach dem Inkrafttreten des revidierten revDSG am 01.09.2023 einen deutlichen Anstieg der Meldungen von Datenschutzverletzungen.
- Der Threat-Landscape-Bericht 2023 der ENISA identifiziert Lieferketten-Angriffe und Ransomware als die grössten Bedrohungen, die Organisationen dazu veranlassen, ihre Programme für das Lieferantenrisikomanagement zu stärken.
Vergleich: Wichtige Datenschutzvorschriften
| Aspekt | DSGVO (EU) | revDSG (nDSG) |
|---|---|---|
| Inkrafttreten | 25.05.2018 | 01.09.2023 |
| Verarbeitungsverzeichnis erforderlich | Ja (Art. 30) | Ja (Art. 12) |
| DSFA erforderlich | Ja (Art. 35) | Ja (Art. 22) |
| Meldung von Verletzungen | 72 Stunden an die Aufsichtsbehörde | So rasch als möglich an den EDÖB |
| Extraterritorialer Geltungsbereich | Ja | Ja |
| Maximale Bussen | 20 Mio. Euro oder 4 % des weltweiten Umsatzes | CHF 250'000 (persönliche Haftung) |
| Pflicht zum Datenschutzbeauftragten | In bestimmten Fällen verpflichtend | Freiwillig (empfohlen) |